Techlosure
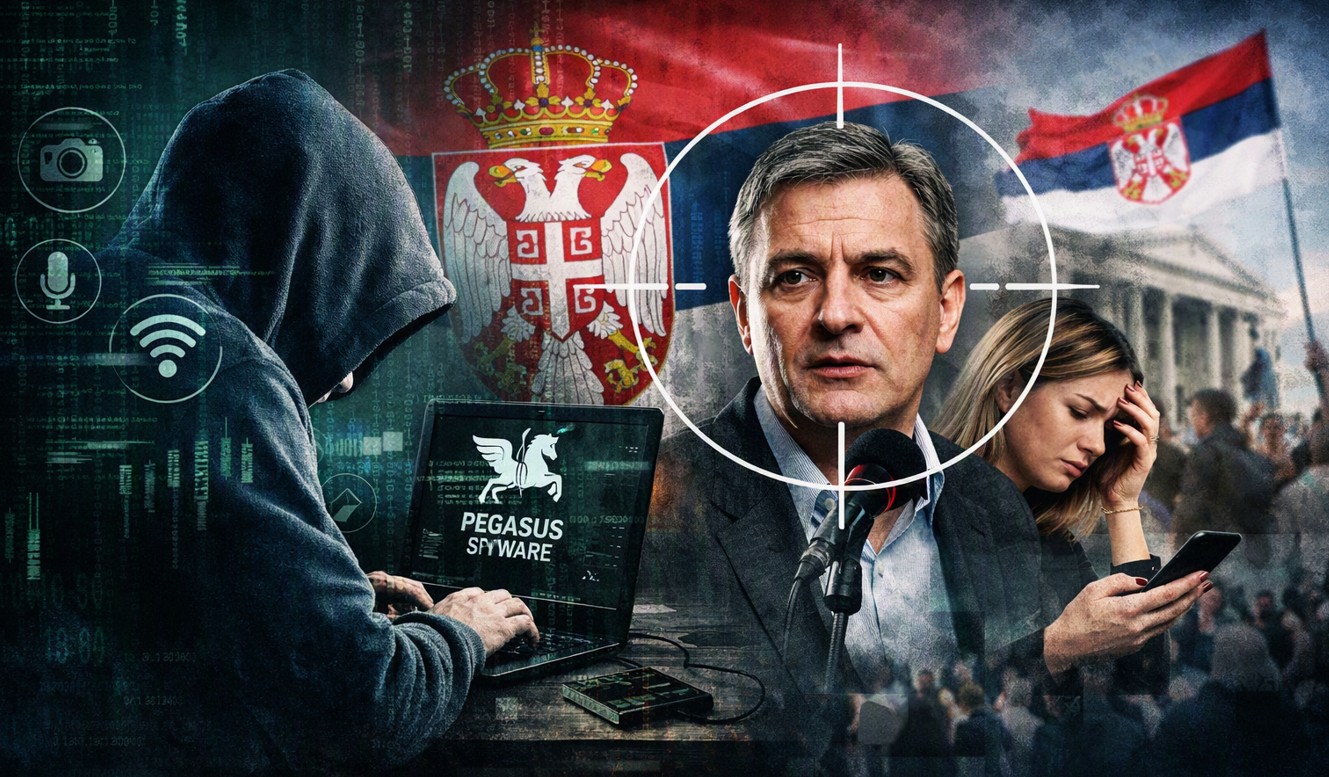
Siber güvenlik gündeminde öne çıkan gelişmeler, hem demokratik süreçleri hem de kişisel verilerin korunmasını doğrudan etkiliyor. Sırbistan’da muhalefet ve aktivistlere yönelik Pegasus casus yazılımı kampanyası, dijital gözetimin siyasi baskı aracı olarak kullanılabileceğini gösterirken; Fransa’da bir hastanede yaşanan 727.000 kişilik veri ihlali ve ardından verilen 500.000 € ceza, sağlık sektöründe veri güvenliğinin ne kadar kritik olduğunu bir kez daha ortaya koydu.
MUHALİF SİYASETÇİLERE YÖNELİK SALDIRI
Sırbistan’da muhalif siyasetçiler ve sivil toplum aktivistleri, Pegasus casus yazılımı ile hedef alındı. İsrailli NSO Group tarafından geliştirilen bu yazılım, telefonlara sızarak mesajlar, e-postalar, konum verileri ve hatta mikrofon ile kamera erişimi sağlayabiliyor. Bu geniş çaplı kampanya, Avrupa’da ticari casus yazılımların devletler veya üçüncü taraflar tarafından kötüye kullanımına dair endişeleri artırdı.
Uzmanlar, bu tür saldırıların demokratik süreçleri zayıflatabileceğini, muhalefet üzerinde baskı kurmak için dijital gözetim araçlarının kullanıldığını ve ifade özgürlüğünü doğrudan tehdit ettiğini vurguluyor. Özellikle Balkanlar’da siyasi rekabetin yoğun olduğu ortamda, dijital gözetim araçlarının muhalefeti susturmak için kullanılması, bölgesel istikrar açısından ciddi bir risk oluşturuyor.
Sırbistan’daki olay, yalnızca yerel siyaseti değil, aynı zamanda Avrupa Birliği’nin bölgedeki demokratik standartları koruma çabalarını da gündeme taşıdı. İnsan hakları örgütleri, bu tür casus yazılımların uluslararası düzeyde daha sıkı regülasyonlarla kontrol altına alınması gerektiğini belirtiyor. Avrupa Parlamentosu’nda ise Pegasus ve benzeri yazılımların kullanımına karşı ortak bir yasa tasarısı hazırlanması tartışılıyor.
FRANSA’DAKİ HASTANE VERİ İHLALİ: 727.000 KİŞİ ETKİLENDİ
Fransa’da Hôpital privé de la Loire adlı özel hastanede yaşanan veri ihlali sonucunda 727.000’den fazla kişinin sağlık verileri açığa çıktı. Sızdırılan veriler arasında hasta kimlik bilgileri, tedavi geçmişleri ve üçüncü taraf sigorta kayıtları bulunuyor. CNIL (Fransa Veri Koruma Kurumu), bu olay nedeniyle hastaneye 500.000 € para cezası verdi.
Bu ihlal, Avrupa’daki sağlık sektöründe veri güvenliği standartlarının sorgulanmasına yol açtı. Sağlık verileri, en hassas kişisel bilgiler arasında yer aldığı için bu tür sızıntılar yalnızca bireysel mahremiyetin değil, aynı zamanda kamu güvenliğinin de tehlikeye girmesine neden oluyor. Uzmanlar, sağlık kurumlarının siber güvenlik yatırımlarını artırması gerektiğini, özellikle de üçüncü taraf hizmet sağlayıcılarla olan veri paylaşım süreçlerinin daha sıkı denetlenmesi gerektiğini vurguluyor.
Fransa’daki olay, GDPR’nin yalnızca teorik bir çerçeve olmadığını, pratikte ciddi yaptırımların uygulanabileceğini gösteriyor. CNIL’in verdiği ceza, Avrupa’daki diğer sağlık kurumlarına da güçlü bir mesaj niteliğinde: veri güvenliği ihlalleri artık yalnızca teknik bir sorun değil, aynı zamanda finansal ve hukuki bir risk.
AVRUPA’DA SİBER GÜVENLİK ENDİŞELERİ
- Casus yazılımlar, muhalefet ve aktivistleri hedef alarak siyasi dengeyi bozabilir, seçim süreçlerini manipüle edebilir.
- Veri ihlalleri, milyonlarca kişiyi doğrudan etkileyerek güvenlik açıklarını gözler önüne seriyor.
- CNIL’in verdiği ceza, Avrupa’da veri koruma kurumlarının daha sert yaptırımlar uygulayabileceğini gösteriyor. Bu durum, kurumların GDPR uyumluluğunu yalnızca kağıt üzerinde değil, pratikte de sağlamaları gerektiğini hatırlatıyor.
- Pegasus gibi casus yazılımların kullanımı, Avrupa’da uluslararası ilişkilerde güven krizine yol açıyor.
About the Author