Siber Güvenlikte Alarm Zilleri Çalıyor: Veri İhlalleri, Fidye Yazılımları ve Yapay Zeka Tehditleri Gündemde
 Techlosure
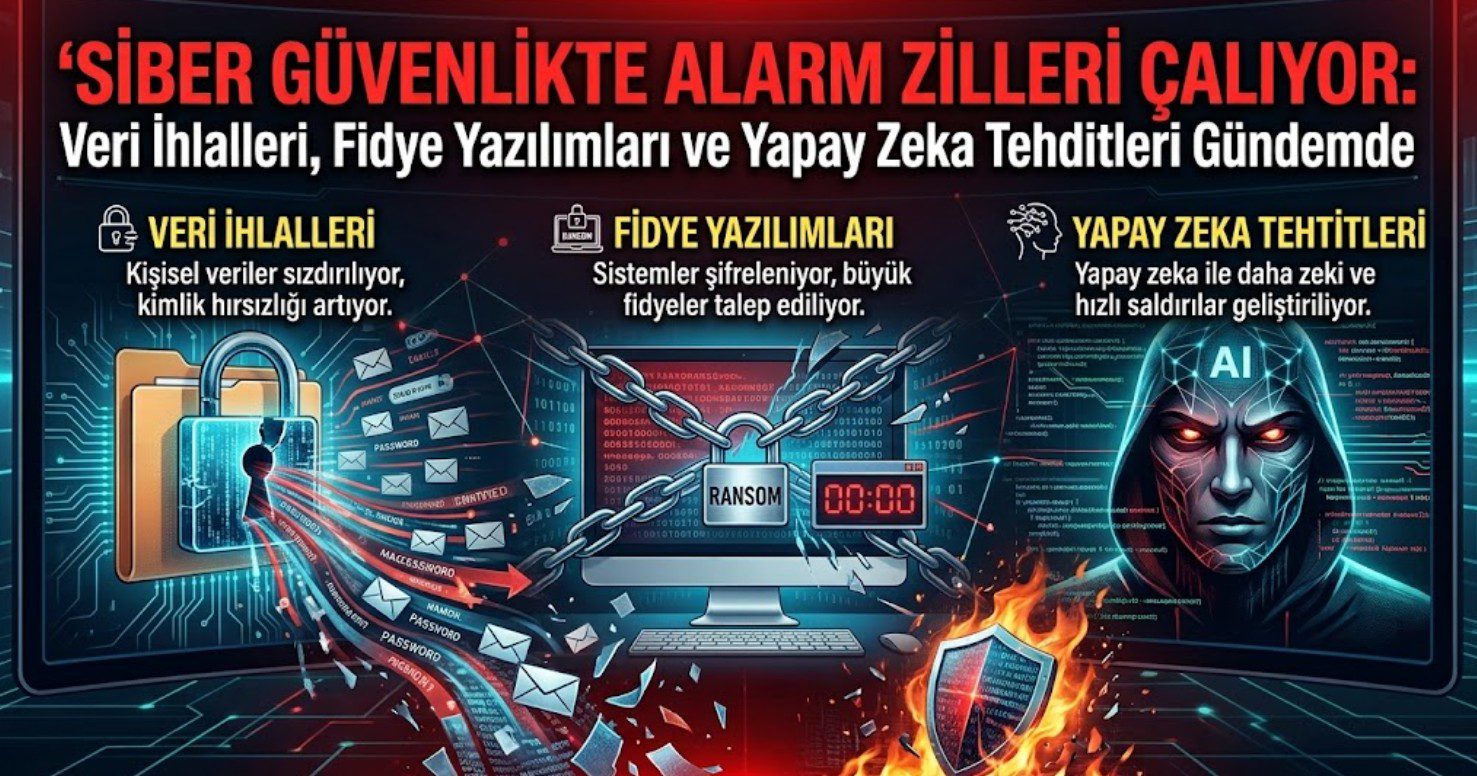
Küresel siber güvenlik gündemi, bugün itibarıyla büyük veri ihlalleri, fidye yazılımı operasyonları ve yapay zeka destekli saldırılarla şekilleniyor. Son haftalarda ortaya çıkan olaylar, hem kamu kurumlarının hem de özel şirketlerin giderek daha karmaşık siber tehditlerle karşı karşıya kaldığını gösteriyor. Uzmanlar, özellikle kritik altyapılar, eğitim kurumları ve kurumsal ağların saldırganların öncelikli hedefleri arasında yer aldığını belirtiyor.
11 MİLYONDAN FAZLA MÜŞTERİYİ ETKİLEYEN VERİ İHLALİ
Japonya‘da faaliyet gösteren Burger King, müşteri verilerini etkileyen büyük çaplı bir siber güvenlik olayını doğruladı. Açıklamalara göre milyonlarca müşteriye ait bilgilerin açığa çıkmasına neden olan ihlal, yılın en dikkat çekici veri güvenliği olaylarından biri olarak değerlendiriliyor. Siber güvenlik uzmanları, şirketlerin müşteri verilerini koruma konusunda giderek daha büyük sorumluluklarla karşı karşıya olduğunu vurguluyor.
EĞİTİM SEKTÖRÜ DE HEDEFTE
Saldırganların hedef aldığı kurumlardan biri de eğitim sektörü oldu. ABD‘de standart test sistemleriyle bağlantılı bir siber saldırı sonucunda milyonlarca öğrenciye ait bilgilerin ele geçirildiği bildirildi. Uzmanlara göre eğitim kurumları, büyük miktarda kişisel veri barındırmaları nedeniyle siber suçlular için cazip hedefler arasında bulunuyor.
SAHTE VPN SİTELERİ İÇİN YENİ TEHDİT HALİNE GELDİ
Güvenlik araştırmacıları, popüler VPN hizmetlerini taklit eden sahte internet sitelerinin yaygınlaştığını tespit etti. Bu siteler kullanıcıları gerçek yazılım indiriyormuş gibi kandırırken giriş bilgilerini ve kimlik verilerini ele geçirmeyi amaçlıyor. Özellikle uzaktan çalışan personellerin ve kurumsal kullanıcıların bu tür dolandırıcılık girişimlerine karşı dikkatli olması gerektiği belirtiliyor.
GITLAB İÇİN KRİTİK GÜVENLİK GÜNCELLEMESİ
Yazılım geliştirme platformu GitLab, sistemlerini etkileyen kritik bir güvenlik açığını kapatmak amacıyla acil güncelleme yayınladı. Güvenlik açığının özellikle CI/CD süreçlerinde risk oluşturabileceği ifade ediliyor. Şirket, kullanıcıların güvenlik güncellemelerini mümkün olan en kısa sürede yüklemelerini tavsiye etti.
ULUSLARARASI OPERASYONLA FİDYE YAZILIMI ÇETESİNE DARBE
Avrupa ve ABD güvenlik güçleri tarafından gerçekleştirilen ortak operasyon sonucunda KillSec adlı fidye yazılımı grubunun altyapısına el konuldu. Operasyon kapsamında grubun kullandığı sunucular kapatılırken bazı şüphelilerin gözaltına alındığı bildirildi. Güvenlik uzmanları, bu operasyonun son yıllarda fidye yazılımı suç örgütlerine karşı gerçekleştirilen en önemli müdahalelerden biri olduğunu değerlendiriyor.
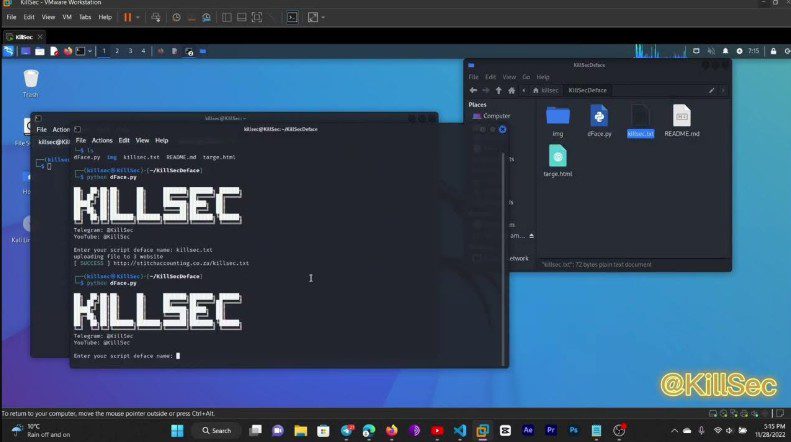
FİDYE YAZILIMI TEHDİDİ BÜYÜYOR
Her ne kadar kolluk kuvvetleri önemli operasyonlar gerçekleştirse de fidye yazılımı saldırıları artmaya devam ediyor. Son raporlar, mağdur kurum sayısında geçen yıla kıyasla önemli bir yükseliş yaşandığını ortaya koyuyor. Özellikle küçük ve orta ölçekli işletmelerin siber savunmalarının yetersiz olması nedeniyle daha sık hedef alındığı belirtiliyor.
FBI’DAN FORTINET KULLANICILARINA UYARI
ABD Federal Soruşturma Bürosu (FBI) ve diğer güvenlik kurumları, dünya genelinde çok sayıda Fortinet FortiGate cihazını hedef alan kimlik avı kampanyaları konusunda uyarıda bulundu. Saldırganların bazı durumlarda sistem yöneticilerinin erişim bilgilerini ele geçirmeyi başardığı bildiriliyor. Bu gelişme, kurumsal ağ cihazlarının siber saldırganlar için ne kadar değerli hedefler haline geldiğini gösteriyor.
FORTIMAIL İÇİN SIFIR GÜN ALARMI
Bir başka kritik gelişme ise Fortinet’in FortiMail ürünlerinde ortaya çıkan sıfır gün açığı oldu. Şirket, güvenlik açığının aktif olarak istismar edildiğini doğrularken müşterilere çeşitli koruma önlemleri önerdi. Uzmanlara göre sıfır gün açıkları, saldırganlara sistemlere önceden bilinmeyen yöntemlerle sızma imkanı tanıdığı için en tehlikeli tehditler arasında yer alıyor.
PENTAGON BAĞLANTILI SİSTEMDE VERİ SIZINTISI
ABD Savunma Bakanlığı ile bağlantılı bir dosya paylaşım sisteminde yaşanan güvenlik ihlali de dikkat çekici gelişmeler arasında yer aldı. Olayın milyonlarca kişiyi etkilediği ve çeşitli kişisel verilerin açığa çıkmasına neden olduğu bildirildi. Kamu kurumlarına yönelik saldırıların artması, ulusal güvenlik açısından yeni tartışmaları beraberinde getiriyor.
YAPAY ZEKA DESTEKLİ SALDIRILAR YENİ BİR DÖNEM BAŞLATIYOR
Siber güvenlik uzmanlarının en çok dikkat çektiği konulardan biri ise yapay zekanın siber saldırılarda kullanılmaya başlanması. Güncel raporlara göre saldırganlar artık yapay zeka destekli kimlik avı kampanyaları, otomatik zararlı yazılım geliştirme teknikleri ve gelişmiş sosyal mühendislik yöntemlerinden yararlanıyor. Bu durum, savunma teknolojilerinin de yapay zeka tabanlı hale gelmesini zorunlu kılıyor.
SİBER GÜVENLİKTE YENİ YARIŞ BAŞLADI
Uzmanlara göre siber güvenlik sektörü artık yalnızca insan uzmanlarla değil, yapay zeka sistemleriyle de mücadele etmek zorunda. Veri ihlalleri, fidye yazılımları ve kritik altyapıları hedef alan saldırılar küresel ölçekte artarken şirketler güvenlik yatırımlarını hızlandırıyor.
SİBER TEHDİTLER HER YERDE
20 Ekim 2026 itibarıyla küresel siber güvenlik gündemi, veri ihlalleri, fidye yazılımları ve yapay zeka destekli saldırılar ekseninde şekilleniyor. Burger King’den Pentagon bağlantılı sistemlere kadar uzanan güvenlik olayları, siber tehditlerin kapsamının her geçen gün genişlediğini gösteriyor. Uzmanlar ise önümüzdeki dönemde yapay zeka destekli saldırıların ve kritik sistemleri hedef alan operasyonların artabileceği konusunda uyarıyor.
About the Author