Techlosure
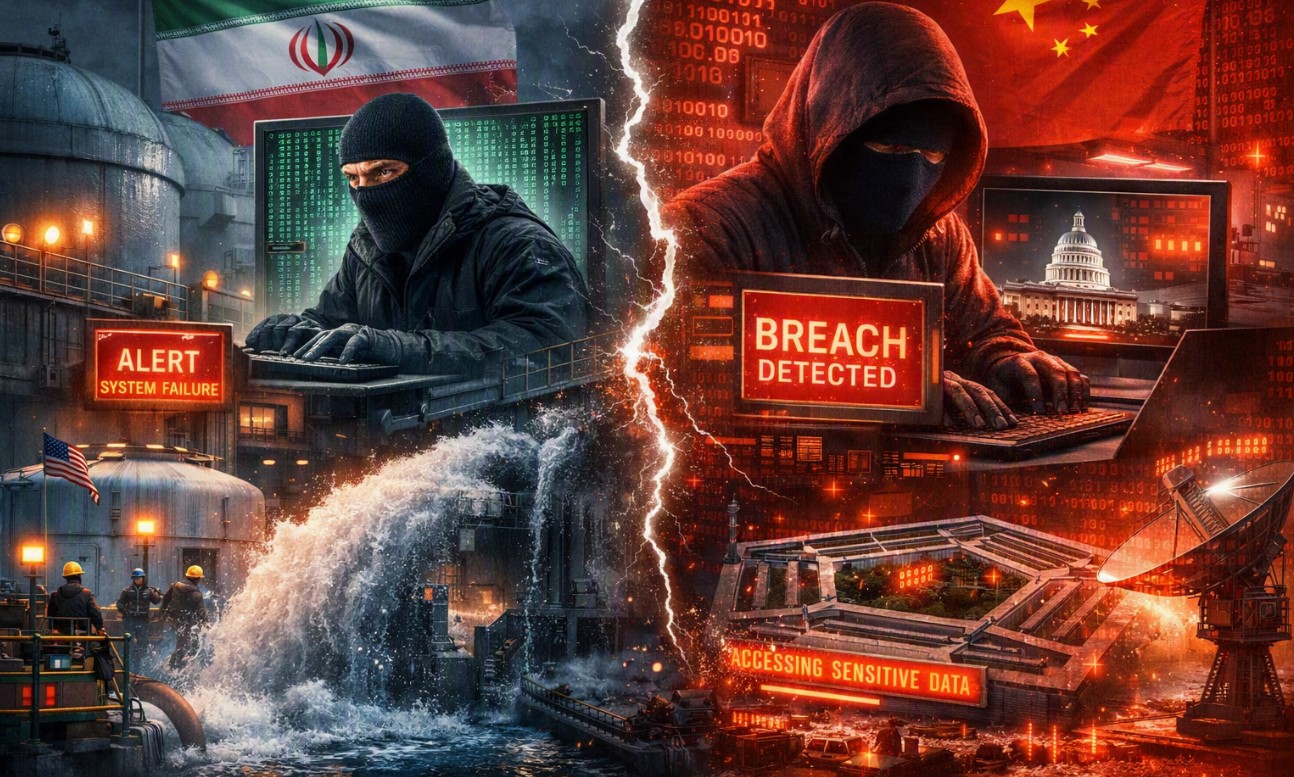
Temmuz sonunda Minnesota’daki 30’dan fazla su tesisine yapılan saldırılar, Ağustos ayı sonunda 12’den fazla eyalette 100’den fazla su tesisine yayıldı. Bu saldırılar, pompa istasyonlarının devre dışı bırakılması, su arıtma süreçlerinin bozulması ve bazı bölgelerde içme suyu dağıtımının tamamen durmasıyla sonuçlandı. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) bu saldırıları, ulusal güvenlik açısından acil durum olarak tanımladı. Uzmanlar, bu saldırıların yalnızca dijital sistemleri değil, doğrudan halk sağlığını ve günlük yaşamı etkilediğini vurguluyor.
İNGİLTERE ENERJİ SANTRALİNİN KAPATILMASI
İran bağlantılı tehdit aktörleri, İngiltere’deki bir enerji santralini dört gün boyunca kapatarak ülkenin enerji altyapısında ciddi kesintilere yol açtı. Bu kesinti sırasında binlerce hane elektriksiz kaldı, bazı bölgelerde ulaşım ve iletişim sistemleri aksadı. Olay, bir devlet aktörüne atfedilen ilk çok günlük fiziksel operasyonel kesinti olarak kayıtlara geçti. İngiltere Ulusal Siber Güvenlik Merkezi (NCSC) bu saldırıyı, “enerji güvenliği ile doğrudan bağlantılı bir siber savaş eylemi” olarak değerlendirdi.
ÇİN’İN QTFY PLATFORMU: 8 YIL GİZLİ OPERASYONU
ABD Adalet Bakanlığı, Çin’in QTFY platformunu (QScan ve QTRouter) sekiz yıl boyunca fark edilmeden ABD hükümet ağlarında çalıştırdığını açıkladı. Bu platform, NASA, Federal Reserve, Enerji Bakanlığı, Adalet Bakanlığı ve ABD Senatosu gibi kritik kurumları hedef aldı. QTFY’nin en dikkat çekici özelliği, görünmez kalma yeteneği: sistem loglarını manipüle ederek güvenlik denetimlerinden kaçtı ve ağ trafiğini normal operasyonlarla harmanladı. Operasyonun Çin Devlet Güvenlik Bakanlığı ve PLA tarafından yürütüldüğü doğrulandı. Bu, devlet destekli siber casusluğun en uzun süreli ve en sofistike örneklerinden biri olarak tarihe geçti.
JEOPOLİTİK ETKİLERİ
- İran’ın saldırıları, su ve enerji altyapısında fiziksel kesintiler yaratarak siber saldırıların artık kinetik etki yaratabileceğini gösterdi. Bu, siber saldırıların yalnızca dijital değil, doğrudan fiziksel sonuçlar doğurabileceğini kanıtladı.
- Çin’in sekiz yıl süren gizli operasyonu, devlet destekli siber saldırıların uzun süreli kalıcılık stratejisiyle yürütüldüğünü ortaya koydu. Bu durum, uluslararası ilişkilerde güven krizini derinleştirdi ve ABD-Çin arasındaki diplomatik gerilimi artırdı.
- Uzmanlar, bu saldırıların küresel ölçekte siber caydırıcılık tartışmalarını yeniden gündeme getirdiğini belirtiyor.
UZMANLARIN ÖNERİLERİ
- Su ve enerji sektörleri için manuel yedekleme prosedürleri ve ağ izolasyonu altında operasyonel süreklilik planları geliştirilmesi.
- Kritik altyapı işletmelerinin red team tatbikatları ile savunma kapasitesini test etmesi.
- Uluslararası işbirliğinin artırılması, çünkü bu saldırılar yalnızca ABD ve İngiltere’yi değil, küresel ölçekte enerji ve su sistemlerini kullanan tüm ülkeleri etkileyebilir.
- Siber güvenlik yatırımlarının artırılması ve AI tabanlı tehdit algılama sistemlerinin yaygınlaştırılması.
About the Author