Kuzey Kore Bağlantılı Siber Casusluk Kampanyası Ortaya Çıkarıldı: Kimsuky’nin Yeni Hedefi Geliştiriciler
 Techlosure
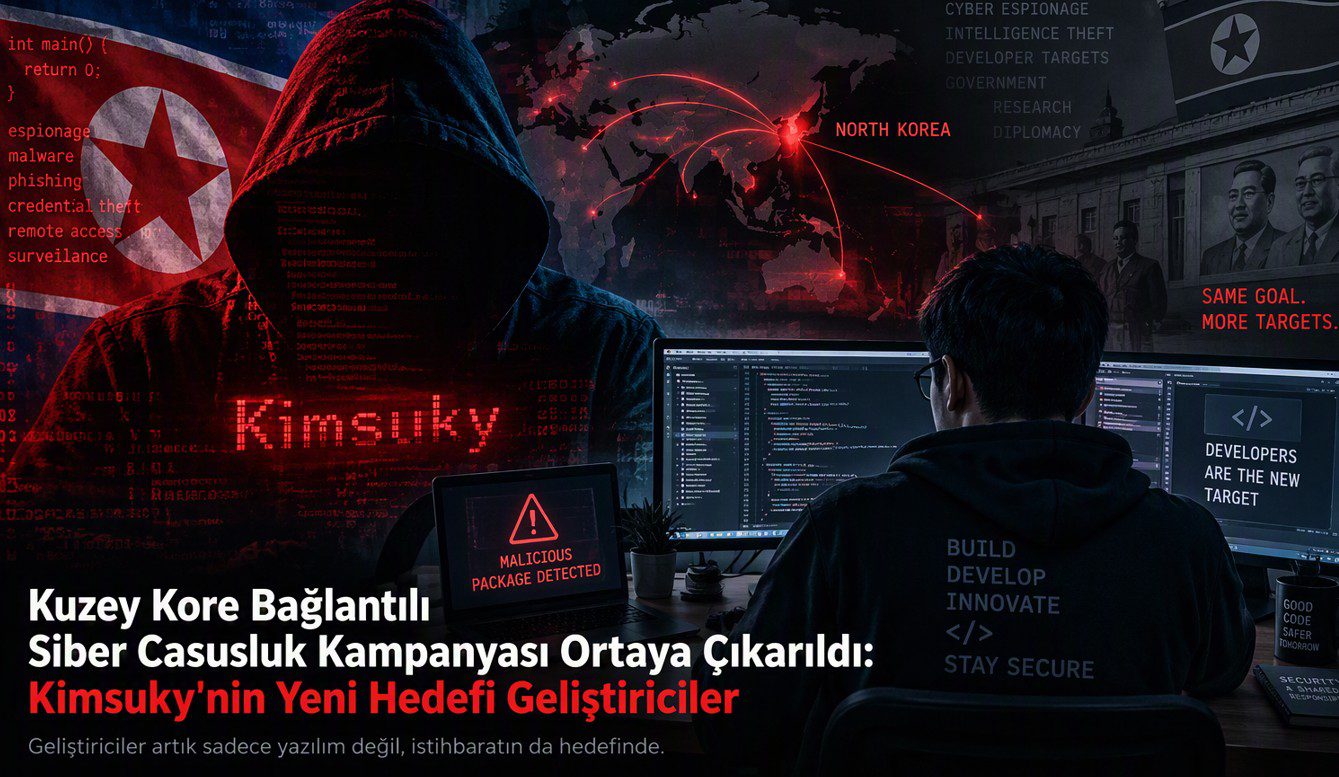
Siber güvenlik uzmanları, Kuzey Kore bağlantılı olduğu değerlendirilen Kimsuky tehdit grubunun yürüttüğü yeni bir siber casusluk kampanyasını ortaya çıkardı. “Operation GitPower” adı verilen operasyonun, yazılım geliştiricilerin sıklıkla kullandığı platformları istismar ederek hedef sistemlere sızmayı amaçladığı bildiriliyor. Araştırmacılara göre saldırganlar, güvenilir görünen geliştirici araçlarını kullanarak kurbanların güvenlik şüphelerini en aza indirmeye çalışıyor. Bu yöntem, son yıllarda artış gösteren tedarik zinciri ve yazılım geliştirme odaklı saldırıların yeni bir örneği olarak değerlendiriliyor.
GITHUB VE GITLAB SALDIRI ZİNCİRİNİN PARÇASI HALİNE GELDİ
Analizlere göre operasyon kapsamında saldırganlar;
- GitHub,
- GitLab,
- çeşitli açık kaynak kod platformları,
- geliştirici toplulukları tarafından kullanılan servisler
üzerinden kötü amaçlı içerikler dağıtmaya çalışıyor.
Bu platformların yüksek güvenilirliğe sahip olması, saldırganların zararlı dosyalarını daha kolay gizlemesine ve kurbanların şüphe duymadan indirme işlemi yapmasına olanak tanıyor.
HEDEFTE UKRAYNA BAĞLANTILI KURULUŞLAR VAR
Güvenlik araştırmalarında elde edilen bulgular, Operation GitPower kampanyasının özellikle Ukrayna ile bağlantılı kişi, kuruluş ve projelere odaklandığını gösteriyor. Uzmanlar, saldırıların yalnızca veri hırsızlığıyla sınırlı olmadığını, aynı zamanda uzun süreli erişim elde ederek istihbarat toplama amacı taşıdığını belirtiyor. Bu durum, operasyonun klasik siber suç faaliyetlerinden ziyade devlet destekli siber casusluk karakteri taşıdığı yönündeki değerlendirmeleri güçlendiriyor.
DEVLET DESTEKLİ SİBER GRUPLAR YÖNTEM DEĞİŞTİRİYOR
Son yıllarda gelişmiş kalıcı tehdit (APT) gruplarının saldırı yöntemlerinde önemli değişiklikler yaşanıyor. Daha önce sahte e-postalar ve zararlı ekler kullanan saldırganlar, artık meşru platformlara yöneliyor. GitHub ve GitLab gibi servislerin tercih edilmesinin temel nedeni, bu platformlardan gelen bağlantıların kurumsal güvenlik sistemleri tarafından çoğu zaman güvenli kabul edilmesi olarak gösteriliyor.
UZMANLARDAN KURUMLARA KRİTİK UYARI
Siber güvenlik uzmanları, kurumların yalnızca e-posta trafiğini değil, yazılım geliştirme süreçlerinde kullanılan üçüncü taraf kaynakları da yakından izlemeleri gerektiğini vurguluyor.
Özellikle;
- açık kaynak depolarından indirilen dosyaların doğrulanması,
- geliştirici hesaplarının çok faktörlü kimlik doğrulamayla korunması,
- kod depolarının düzenli olarak denetlenmesi,
- anormal ağ aktivitelerinin takip edilmesi
gibi önlemlerin bu tür saldırılara karşı önemli koruma sağlayabileceği belirtiliyor.
FRANSA’DA SİBER SALDIRI MARKET RAFLARINI VURDU
Siber güvenlik gündeminin bir diğer dikkat çeken olayı ise Fransa‘da yaşandı. Yüzlerce süpermarketi etkileyen saldırıda, saldırganların mağazaların dijital soğutma sistemlerine erişerek buzdolabı sıcaklıklarını değiştirdiği bildirildi. Yetkililer, saldırının bazı mağazalarda ürünlerin bozulmasına ve ciddi maddi kayıplara yol açtığını belirtiyor. Olay, endüstriyel kontrol sistemlerinin (ICS/OT) ne kadar kritik bir hedef haline geldiğini bir kez daha ortaya koydu.
GERÇEK DÜNYA SİSTEMLER ARTIK BÜYÜK RİSK ALTINDA
Uzmanlara göre bu olay, siber saldırıların artık yalnızca bilgisayarları ve veri merkezlerini değil, fiziksel dünyayı doğrudan etkileyen sistemleri de hedef aldığını gösteriyor. Akıllı depolar, enerji altyapıları, üretim tesisleri ve perakende zincirleri gibi operasyonel teknolojiler, saldırganlar için giderek daha cazip hedefler haline geliyor. Fransız süpermarketlerine yönelik saldırı da bu eğilimin son örneklerinden biri olarak değerlendiriliyor.
UBUNTU’NUN SAHİBİ CANONICAL DDoS SALDIRISINI DOĞRULADI
Öte yandan Linux ekosisteminin önde gelen şirketlerinden Canonical, yakın zamanda büyük çaplı bir DDoS saldırısına maruz kaldığını açıkladı. Şirket, saldırının bazı resmi Ubuntu servislerinde ve API hizmetlerinde erişim sorunlarına neden olduğunu doğrularken, olayın ardından sistemlerin normale döndürüldüğünü bildirdi.
SİBER TEHDİTLER DAHA KARMAŞIK HALE GELİYOR
Kimsuky’nin yeni casusluk operasyonu, Fransız perakende sektörünü hedef alan saldırılar ve Canonical’ın yaşadığı hizmet kesintisi, 2026 yılında siber tehditlerin yalnızca veri güvenliğini değil operasyonel sürekliliği de tehdit ettiğini gösteriyor.
Uzmanlar, kurumların artık yalnızca ağ güvenliğine değil, yazılım tedarik zinciri güvenliğine ve endüstriyel sistem korumalarına da yatırım yapmaları gerektiği konusunda uyarıyor.
About the Author